Binance suspende saques após roubo de US$ 6,3 bilhões e diz que vai ressarcir todos os clientes
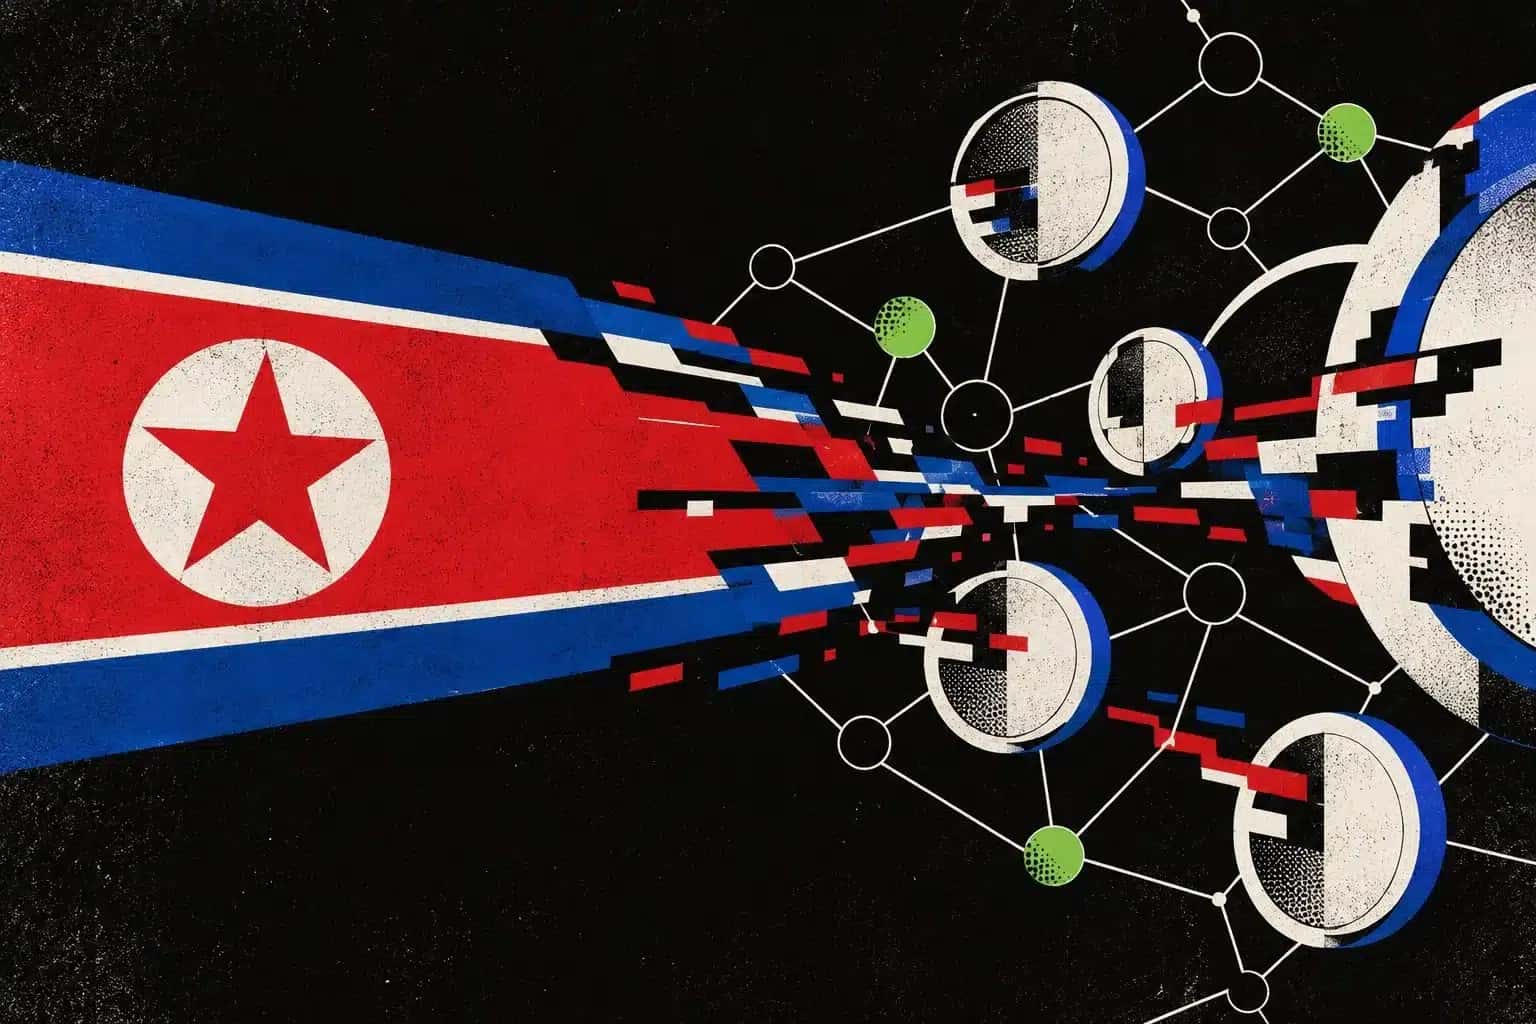
A Binance, maior corretora de criptomoedas do mundo, foi alvo de um ataque hacker que levou US$ 6,3 bilhões em ativos digitais. Empresas de inteligência blockchain atribuem a invasão a hackers ligados à Coreia do Norte, e o caso é considerado o maior da história do setor.
CONTINUA DEPOIS DA PUBLICIDADE
A corretora afirma que vai cobrir integralmente as perdas dos clientes e que cerca de US$ 3 bilhões dos ativos afetados já foram localizados. O ataque derrubou os preços das criptomoedas e levou a empresa a suspender temporariamente os saques.
Como os invasores entraram nos sistemas da Binance
A maior parte da movimentação aconteceu em cerca de 20 minutos, pouco depois das 17h de Brasília de quinta-feira, 29, de acordo com registros da blockchain analisados por especialistas.
CONTINUA DEPOIS DA PUBLICIDADE
Uma investigação inicial da própria Binance apontou que o ataque pode ter começado com o comprometimento do computador de um dos engenheiros da empresa. A partir desse acesso, os invasores chegaram a um dos sistemas internos e realizaram saques não autorizados.
Depois, a corretora identificou outros pontos de invasão, mas não divulgou detalhes sobre as novas vulnerabilidades. Para a TRM Labs, os criminosos atacaram a infraestrutura de assinatura de transações, responsável por autorizar movimentações financeiras.
Com isso, emitiram ordens para esvaziar carteiras usadas pela corretora e enviaram os recursos a endereços sob seu controle.
O método lembra o ataque à corretora Bybit, em 2025, quando hackers roubaram US$ 1,5 bilhão em criptomoedas.
Hackers norte-coreanos são os principais suspeitos
Empresas americanas de análise de blockchain encontraram semelhanças entre a invasão à Binance e operações anteriores atribuídas a hackers norte-coreanos. A TRM Labs diz ter alto grau de confiança de que a ação foi feita por uma unidade de elite do país.
A Chainalysis também identificou características parecidas com as de ataques associados à Coreia do Norte.
No caso da Bybit, em fevereiro de 2025, o FBI atribuiu o roubo de US$ 1,5 bilhão a hackers norte-coreanos. Autoridades dos Estados Unidos e da Coreia do Sul afirmam que o país usa há anos grupos cibernéticos ligados ao Estado para espionagem, roubos financeiros e geração de receitas.
O governo norte-coreano costuma negar envolvimento em ataques cibernéticos. A missão do país em Genebra e a embaixada na China não responderam de imediato aos pedidos de comentário da Reuters.
Parte do dinheiro foi congelada, mas nem tudo pode ser recuperado
Cerca de metade dos ativos roubados foi congelada por empresas do setor, incluindo emissoras de stablecoins, moedas digitais geralmente atreladas a ativos tradicionais, como o dólar. A Tether informou ter bloqueado aproximadamente US$ 1,57 bilhão relacionado ao ataque, enquanto a Circle, emissora da USDC, congelou mais de US$ 800 milhões.
A Ripple bloqueou cerca de US$ 200 milhões. Já a World Liberty Financial, empreendimento de criptomoedas ligado à família Trump, trabalhou com a custodiante BitGo para congelar recursos. Ainda assim, o bloqueio não significa que o dinheiro voltará automaticamente para a corretora, mas limita a capacidade dos hackers de transformá-lo em dinheiro.
De acordo com a Elliptic, empresa de análise de blockchain, os criminosos já converteram aproximadamente US$ 3,3 bilhões em ativos digitais que não podem ser congelados, o que dificulta a recuperação. Segundo o Financial Times, a cofundadora e co-CEO da Binance, Yi He, afirmou que a receita anual da corretora basta para cobrir as perdas.
O fundador Changpeng Zhao já havia estimado que o faturamento anual da companhia gira em torno de US$ 5 bilhões.
Richard Teng afirma que clientes não terão prejuízo
O co-CEO da Binance, Richard Teng, disse que os clientes não terão prejuízos com o ataque. Ele afirmou que a empresa usará o fundo de proteção aos usuários e recursos próprios para cobrir as perdas.
A corretora mantém uma reserva de US$ 1 bilhão em bitcoin, criada para proteger os ativos dos clientes em caso de incidentes de segurança. A Binance afirma que os fundos dos usuários estão seguros e que não encontrou evidências de comprometimento das chaves privadas, códigos exclusivos usados para autorizar transações com criptomoedas.
A empresa informou que espera retomar os saques nas 45 horas seguintes ao anúncio do ataque. Até lá, a suspensão segue em vigor.


Editoria:
Redação Brasil
A Redação Brasil reúne a cobertura do Clique Fatos sobre o noticiário das cidades e dos estados brasileiros. As matérias são produzidas com apoio de inteligência artificial a partir de agências e veículos citados no texto. Encontrou um erro? Escreva para [email protected].