Tesouro tem 30 mil cadastros e 4 mil chaves Pix expostos em acesso não autorizado
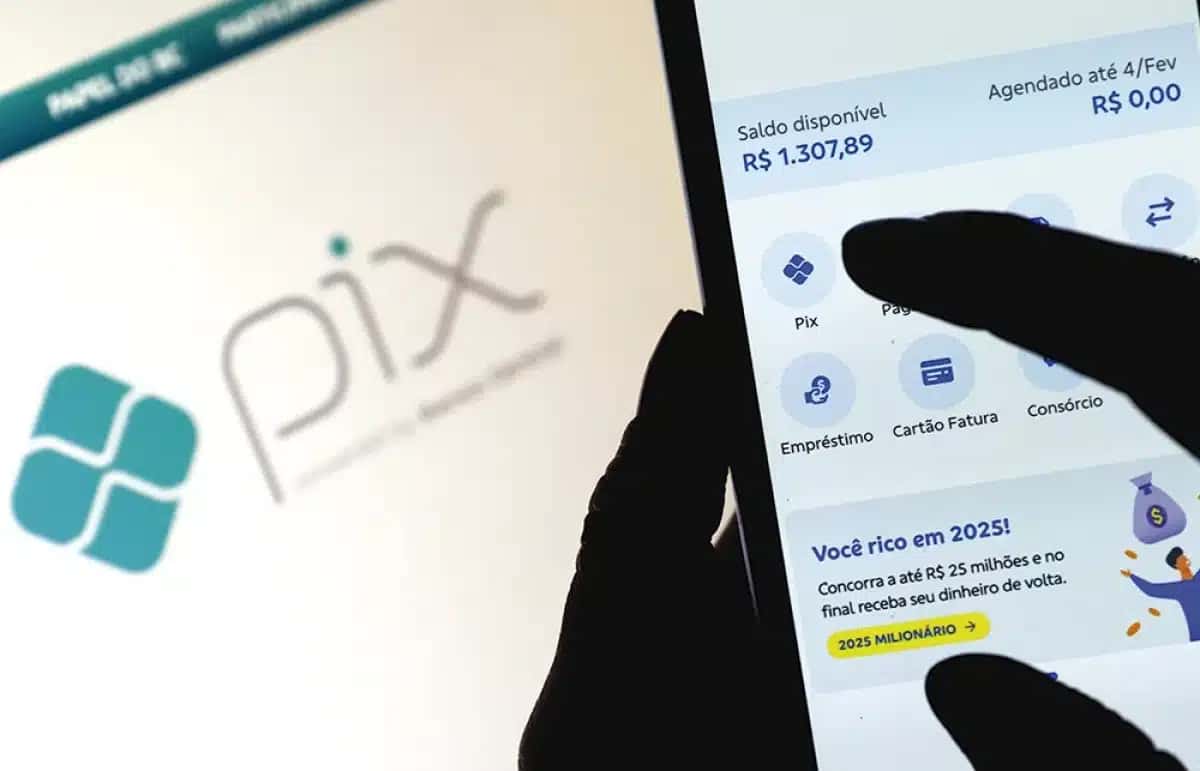
A Secretaria do Tesouro Nacional confirmou um acesso não autorizado a dados pessoais em seu ambiente tecnológico. Informações de cerca de 30 mil cadastros e de aproximadamente 4 mil chaves Pix de beneficiários de pagamentos do Governo Federal ficaram expostas.
CONTINUA DEPOIS DA PUBLICIDADE
O incidente foi detectado em 4 de novembro, mas o órgão só o tornou público na quinta-feira (12), à noite. A demora, segundo o Tesouro, se deve ao tempo necessário para confirmar o problema, investigar e conter o caso.
Quais dados foram acessados
Segundo o Tesouro, foram acessados indevidamente nomes, números de CPF e endereços de e-mail registrados no sistema e-Serviços, portal usado para pedir e acompanhar serviços do órgão. Uma base de consultas analíticas internas também foi alcançada. Ela guardava chaves Pix de destinatários e informações sobre pagamentos feitos pelo governo.
CONTINUA DEPOIS DA PUBLICIDADE
Na prática, o órgão separa o caso em duas bases. Na primeira, estão 30 mil cadastros de usuários do e-Serviços. Na segunda, estão 4 mil chaves Pix, com os dados dos beneficiários e os detalhes das transações.
O Tesouro alerta que esses dados podem servir a golpistas, que os usariam para tornar fraudes mais convincentes. Mensagens e contatos que pareçam legítimos entram nessa lista. Por isso, o órgão pede que o cidadão desconfie de comunicações que peçam dados pessoais, senhas ou pagamentos.
Órgão diz que sistemas principais não foram afetados
Em nota, a Secretaria do Tesouro Nacional afirmou que o incidente não causou impacto financeiro e não comprometeu os sistemas estruturantes do órgão. Os mecanismos de segurança e o monitoramento da rede, de acordo com a instituição, permitiram identificar e conter o acesso indevido.
Depois da descoberta, o órgão reforçou o monitoramento e adotou medidas extras de proteção. Uma investigação técnica também foi aberta para apurar a origem e a extensão do problema.
Agência de dados e centro de resposta foram acionados
O Tesouro informou que levou o caso à Agência Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov). A comunicação foi feita com participação de diferentes áreas da instituição.
Quem tiver dúvidas sobre o caso pode procurar o encarregado pelo tratamento de dados pessoais do Ministério da Fazenda pelo canal oficial Fala. BR, plataforma de Ouvidoria e Acesso à Informação do Governo Federal.


Editoria:
Redação Política
A Redação Política reúne a cobertura do Clique Fatos sobre governo, Congresso, eleições e Justiça. As matérias são produzidas com apoio de inteligência artificial a partir de agências e veículos citados no texto. Encontrou um erro? Escreva para [email protected].
